 Antimatter
Role i uprawnienia
Jak tworzyć administratorów społeczności, role z własnymi kolorami i uprawnieniami, pozwalać użytkownikom samodzielnie wybierać role oraz grupować ludzi w zespoły. Tabela na końcu podsumowuje, kto może co robić.
Wbudowane role
Każda społeczność ma te same wbudowane role. Ich uprawnienia pochodzą ze schematu uprawnień serwera, który może zmienić tylko administrator systemu.
| Rola | Wyświetlana jako | Domyślne uprawnienia |
|---|---|---|
| Administrator systemu | chip Administrator Systemu | Wszystko, we wszystkich społecznościach, oraz dostęp do Konsoli systemu. |
| Administrator zespołu | chip Administrator zespołu | Ustawienia zespołu, role, onboarding, układ i połączenia z modelami; moderowanie i usuwanie członków; usuwanie wiadomości dowolnego użytkownika oraz przypinanie wiadomości; konwersja kanałów na prywatne; archiwizacja dowolnego kanału w społeczności, w tym kanałów domyślnych; webhooks i polecenia z ukośnikiem. |
| Członek | brak chipa | Dołączanie do kanałów publicznych, tworzenie kanałów publicznych i prywatnych, zapraszanie osób. W kanałach, w których się znajdują: publikowanie, zmiana nazwy kanału oraz jego nagłówka i celu, a także zarządzanie jego członkami. Członkowie nie archiwizują kanałów ani nie przypinają wiadomości, chyba że są administratorami kanału (patrz niżej). |
| Gość | chip i tag Gość | Tylko kanały, do których został dodany. |
| Administrator Kanału | chip Administrator Kanału | Zarządzanie jednym kanałem, jego uprawnieniami i banerem, a także przypinanie jego wiadomości. W społeczności typu miejsce pracy również archiwizacja kanału. Osoba, która tworzy kanał, jest jego pierwszym administratorem. |
Niektóre wartości domyślne zależą od typu społeczności, który administratorzy społeczności wybierają w Ustawienia zespołu › Kanały (patrz Typ społeczności):
- W społeczności typu Społeczność, która jest domyślna, kanały archiwizują tylko administratorzy społeczności oraz role z uprawnieniem Zarządzanie kanałami. Członkowie nie archiwizują kanałów, nawet tych, które sami utworzyli.
- W społeczności typu Miejsce pracy, czyli przestrzeni roboczej firmy lub organizacji, kanały archiwizują również ich administratorzy: osoba, która je utworzyła, oraz osoby, które zostały nimi wyznaczone.
- W obu typach społeczności tylko administratorzy kanału, administratorzy społeczności oraz moderatorzy z uprawnieniem Zarządzanie wiadomościami mogą przypinać wiadomości lub odpinają je.
W obu typach społeczności członkowie nadal zmieniają nazwy kanałów, w których się znajdują, i zarządzają ich członkami. Jeśli chcesz, aby członkowie mieli mniejsze uprawnienia, poproś administratora systemu o dostosowanie uprawnień dla Twojej społeczności w Konsola systemu › Zarządzanie użytkownikiem › Uprawnienia, gdzie Schemat nadpisywania uprawnień zespołu może dotyczyć wyłącznie Twojej społeczności.
Uczynienie kogoś administratorem zespołu
- Otwórz menu społeczności i wybierz Zarządzaj użytkownikami.
- Znajdź osobę, otwórz menu obok jej roli i wybierz Uczyń administratorem zespołu. (To okno dialogowe nadal mówi „zespół” dla społeczności.)
Aby odebrać rolę, wybierz Uczyń członkiem zespołu. Tylko administratorzy zespołu i administratorzy systemu mogą to zrobić: żadna rola niestandardowa nie może uczynić kogoś administratorem zespołu.
Role niestandardowe
Własne role to role, które tworzysz dla swojej społeczności, np. „Moderatorzy”, „Personel”, „Testujący wersję beta”, „Współtwórcy”. Rola może nadawać użytkownikom kolor, własną grupę w liście członków oraz uprawnienia. Każdą rolę można również wzmiankować, co powiadamia wszystkich, którzy ją posiadają.
Role są zarządzane na karcie Role w ustawieniach zespołu. Aby ją otworzyć, otwórz menu zespołu, wybierz Konfiguracja zespołu, a następnie Role…; administratorzy zespołu mogą również otworzyć Ustawienia zespołu i wybrać kartę Role. Administratorzy zespołu oraz osoby z uprawnieniem Zarządzanie rolami widzą tę pozycję; osoby zarządzające rolami, ale nie zespołem, widzą tylko kartę Role. Zmiany na tej karcie są zapisywane w miarę ich dokonywania, a w edytorze ról znajdują się przyciski Zapisz i Anuluj; przycisk Zamknij zamyka ustawienia.
Utwórz rolę
- Na karcie Role wybierz Utwórz rolę.
- Wpisz Nazwa.
- Wybierz Kolor lub wpisz kod koloru.
- Zostaw włączoną opcję Wyświetlaj członków osobno, jeśli członkowie z tą rolą, którzy są online, mają mieć własną grupę na liście członków.
- Włącz opcję Może ją przyjąć każdy, jeśli członkowie mogą sami nadać sobie tę rolę (patrz Role, które może przyjąć każdy).
- Włącz Uprawnienia, które ma nadawać ta rola (patrz tabela poniżej).
- W sekcji Członkowie dodaj osoby za pomocą opcji Dodaj osoby z zespołu….
- Wybierz Utwórz rolę.
Na liście ról opcje Przesuń wyżej i Przesuń w dół ustawiają ich kolejność. Kolejność ma znaczenie: najwyższa rola osoby określa kolor jej nazwy oraz decyduje, kogo może ona zarządzać (patrz Kolejność ról). Opcja Usuń rolę usuwa ją natychmiast, bez prośby o potwierdzenie.
Uprawnienia, które może nadawać rola
| Przełącznik | Co pozwala |
|---|---|
| Administrator | Wszystko, co administratorzy zespołu mogą zrobić, a co rola może przyznać: ustawienia zespołu, onboarding, układ, atrybuty członków i uprawnienia kategorii, edycja dowolnej roli oraz wszystkie pozostałe przełączniki poniżej. Obejmuje to również banery, prośby o dołączenie, możliwość odkrywania i automatyczne tłumaczenie każdego kanału. Osoby z tym uprawnieniem nie są ograniczane przez uprawnienia kanału i nie mogą być czasowo zawieszone. |
| Zarządzanie rolami | Tworzenie i edycja ról znajdujących się poniżej własnej, a także nadawanie ich osobom. W tym tworzenie i edycja zespołów. |
| Zaproś osoby | Dodawanie osób do zespołu. |
| Usuwanie osób | Usuwanie osób z zespołu oraz czasowe zawieszanie osób, których role znajdują się poniżej własnej. |
| Tworzenie kanałów publicznych | Tworzenie kanałów, do których może dołączyć każdy członek zespołu. |
| Tworzenie kanałów prywatnych | Tworzenie kanałów dla zaproszonych osób. |
| Zarządzanie kanałami | Zmiana nazwy, konwersja i archiwizacja kanałów, zarządzanie ich członkami oraz ustawianie ich uprawnień. |
| Zarządzanie wiadomościami | Edytowanie i usuwanie wiadomości innych osób oraz przypinanie wiadomości na górze kanałów. |
| Zarządzanie integracjami | Webhooki i polecenia z ukośnikiem, własne oraz innych osób. |
| Zarządzanie połączeniami z modelami | Dodawanie własnych dostawców AI zespołu i ich kluczy oraz przeglądanie ich użycia (patrz Połączenia z modelami). |
- Po włączeniu Administrator, edytor ról pokazuje pozostałe przełączniki jako włączone: rola otrzymuje wszystko, czym dysponują administratorzy zespołu, w tym Zarządzanie rolami, Usuwanie osób i Zarządzanie połączeniami z modelami. Nie przyznaje to uprawnień, które mogą wykonywać wyłącznie administratorzy systemu, takich jak zmiana schematów uprawnień. Role, które miały Administrator przed aktualizacją do wersji 0.9.0, otrzymały te same uprawnienia jednorazowo.
- Rola może tylko dodawać uprawnienia. Zaproś osoby oraz dwa przełączniki Utwórz są nadawane domyślnie każdemu członkowi, więc mają znaczenie tylko wtedy, gdy administrator systemu je odebrał członkom.
- Osoba, która nie jest administratorem zespołu, może nadać roli tylko te uprawnienia, które sama posiada.
Rola moderatora
W przypadku publicznego zespołu typowa rola „Moderatorzy” ma Zarządzanie wiadomościami, Usuwanie osób i Zarządzanie kanałami oraz jest wyświetlana osobno z własnym kolorem. Rola „Moderatorzy” tworzona przez predefiniowane układy może edytować i usuwać wiadomości innych osób, przypinać wiadomości na górze kanałów, zmieniać nazwy kanałów i zarządzać ich członkami, a także usuwać i czasowo zawieszać osoby. Nie archiwizuje kanałów: włącz Zarządzanie kanałami, jeśli Twoi moderatorzy powinni to robić. Role predefiniowane utworzone przed aktualizacją do wersji 0.9.0 nie miały Usuwanie osób; aktualizacja dodała je jednorazowo do tych, których uprawnienia nigdy nie były zmieniane.
Kolejność ról
Role są rankowane według ich miejsca na liście, od najwyższej:
- Osoby z uprawnieniem Zarządzanie rolami mogą edytować, przesuwać i nadawać tylko role znajdujące się poniżej ich najwyższej roli, a także tworzyć nowe role poniżej niej.
- Osoby z uprawnieniem Usuwanie osób mogą czasowo blokować tylko użytkowników, których najwyższa rola jest niższa od ich własnej.
- Role, które może przyjąć każdy, nie liczą się do hierarchii.
- Administratorzy społeczności są wyżej niż wszystkie role. Nie można ich czasowo zablokować.
Nadanie roli komuś
Istnieją trzy sposoby:
- Na zakładce Role edytuj rolę i dodaj osobę w sekcji Członkowie.
- W widoku moderatora danej osoby, w sekcji Role, użyj opcji Dodaj rolę lub znaku × przy roli, aby ją usunąć (patrz Widok moderatora).
- Podczas onboardingu, w przypadku ról, które może przyjąć każdy (patrz Onboarding).
Role danej społeczności mogą mieć tylko jej członkowie. Ktoś, kto opuści społeczność, traci jej role i nie odzyska ich, jeśli wróci.
Role, które może przyjąć każdy
Rola z opcją Może ją przyjąć każdy jest otwarta dla wszystkich: członkowie nadają ją sobie lub rezygnują z niej z menu społeczności w sekcji Twoje role…. Ta pozycja pojawia się tylko wtedy, gdy społeczność ma takie role. Używaj ich np. do zainteresowań lub grup powiadomień, takich jak „Ogłoszenia”, „Użytkownicy Linuksa” lub „Spotkania w Paryżu”, które ludzie mogą wzmiankować.
Kolory, grupy i odznaki
Na zakładce Role administratorzy przestrzeni roboczej mają do wyboru następujące opcje dla całej przestrzeni roboczej:
- Kolory ról: nazwy przyjmują kolor najwyższej roli danej osoby. Włączone domyślnie.
- Każdy ma widoczną odznakę zespołu: osoby, które nie wybrały odznaki, wyświetlają tag pierwszego zespołu w tej społeczności. Wyłączone domyślnie; przydatne w firmie, gdzie odznaka wskazuje, w jakim dziale pracuje dana osoba.
- Lista członków: sposób grupowania członków przestrzeni roboczej na liście: Według ról, Według zespołu lub Pozwól członkom wybrać (domyślnie).
Na liście członków każda rola wyświetlana osobno otrzymuje własną grupę dostępnych członków, z najwyższą rolą na początku. Gdy żadna rola nie jest wyświetlana osobno, lista grupuje administratorów i moderatorów pod Administrator i Moderatorzy. Przy opcji Pozwól członkom wybrać członkowie mogą przełączać listę między Role a Zespoły; przy pozostałych dwóch opcjach lista nie ma przełącznika. Administrator systemu może wyłączyć grupowanie według roli na całym serwerze, używając opcji Grupuj członków według roli w Konsoli systemu, a to ustawienie ma pierwszeństwo.
Zespoły wewnątrz społeczności
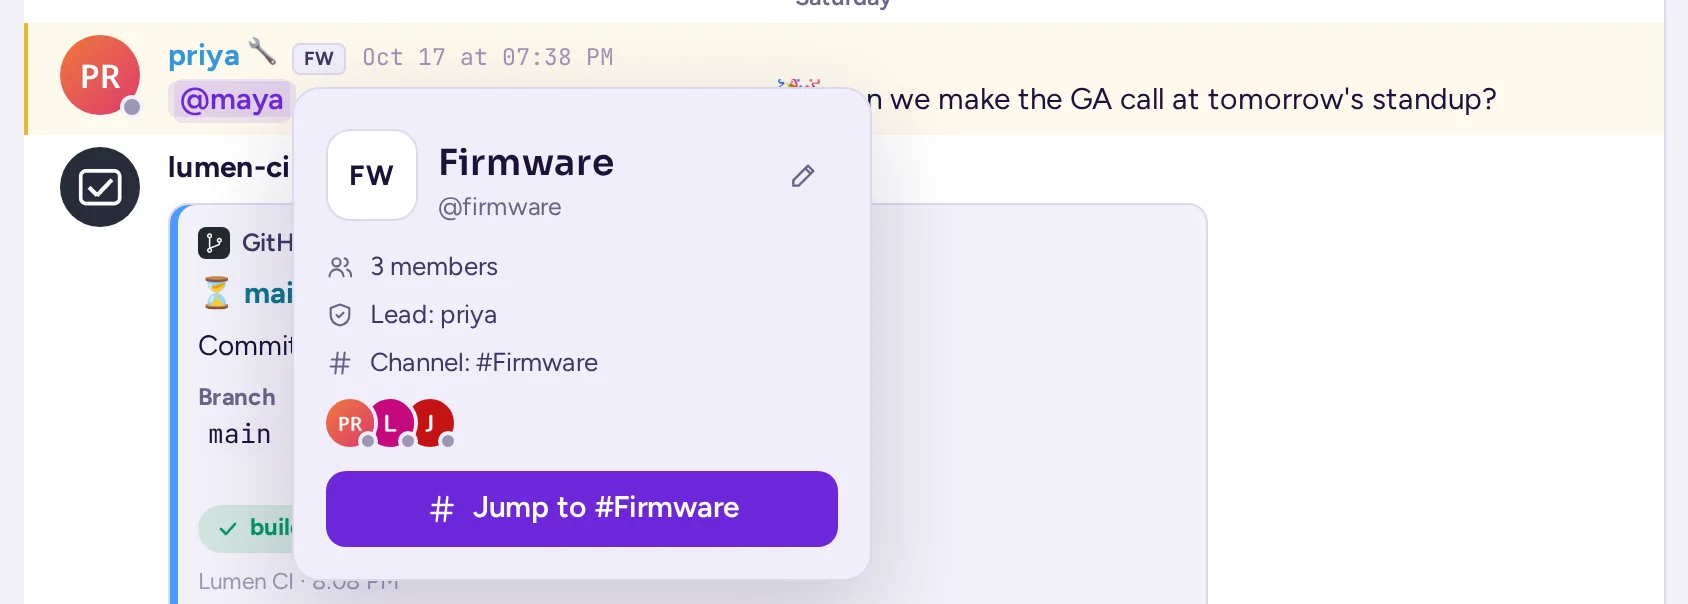
W Antimatter zespół to grupa osób wewnątrz społeczności, na przykład dział, projekt lub grupa robocza. Zespół ma nazwę, którą można wzmiankować, krótki tag (do 8 znaków, na przykład "DET"), lidera, opis i kanał zespołu. Członkowie mogą wyświetlać tag jednego ze swoich zespołów obok swojego imienia.
Utworzenie zespołu
- Otwórz menu społeczności i wybierz Grupy użytkowników…. Okno dialogowe, które się otworzy, nadal nazywa się "Grupy użytkowników".
- Wybierz Utwórz Grupę, wpisz nazwę zespołu i nazwę do wzmiankowania, dodaj jego członków i utwórz go.
- Aby ustawić jego tag, lidera i kanał, kliknij tag zespołu obok imienia jednego z jego członków, aby otworzyć jego kartę, a następnie wybierz Edytuj zespół. Wypełnij pola Tag, Lider, Kanał zespołu i Czym zajmuje się zespół, a następnie zapisz.
Administratorzy społeczności i osoby z uprawnieniem Zarządzanie rolami tworzą i edytują zespoły. Lider nie ma dodatkowych uprawnień: tytuł ma charakter informacyjny. Każdy członek wybiera, którą odznakę zespołu chce wyświetlać, w swoich ustawieniach pod Moje konto, Odznaka zespołu.
Lista członków może grupować osoby według zespołu: wybierz Zespoły w sekcji Grupuj członków według na górze listy, chyba że administratorzy przestrzeni roboczej ustalili grupowanie na zakładce Role.
Uprawnienia w jednym kanale
Role działają we wszystkich kanałach społeczności. Aby nadać roli więcej lub mniej uprawnień w jednym kanale lub kategorii, użyj uprawnień kanału: zobacz Uprawnienia kanału. Kanał prywatny może być również przeznaczony tylko dla niektórych ról: jego członkowie automatycznie podlegają wtedy tym rolom.
Kto może co robić
Z domyślnymi uprawnieniami serwera:
| Akcja | Administrator systemu | Administrator zespołu | Własna rola | Członek | Gość |
|---|---|---|---|---|---|
| Zmiana schematów uprawnień i Konsola systemu | Tak | Nie | Nie | Nie | Nie |
| Uczynienie kogoś administratorem zespołu | Tak | Tak | Nie | Nie | Nie |
| Ustawienia społeczności, onboarding, układ, atrybuty członków | Tak | Tak | Z Administratorem | Nie | Nie |
| Tworzenie ról i nadawanie ich | Tak | Tak | Z Zarządzaniem rolami, poniżej własnych | Nie | Nie |
| Tworzenie zespołów | Tak | Tak | Z Zarządzaniem rolami | Nie | Nie |
| Zapraszanie ludzi | Tak | Tak | Tak | Tak | Nie |
| Tworzenie kanałów | Tak | Tak | Tak | Tak | Nie |
| Zmiana nazwy kanału i zarządzanie jego członkami | Tak | Tak | Z Zarządzaniem kanałami, w dowolnym kanale | W kanałach, w których się znajdują | Nie |
| Archiwizuj kanał | Tak | Tak, dowolny kanał | Z Zarządzaniem kanałami | W przestrzeni roboczej, jako administrator kanału | Nie |
| Ustawianie uprawnień kanału | Tak | Tak | Z Zarządzaniem kanałami | Jako administrator kanału | Nie |
| Usuwanie wiadomości innych osób | Tak | Tak | Z uprawnieniem Zarządzanie wiadomościami | Nie | Nie |
| Edytuj wiadomości innych osób | Tak | Nie | Z uprawnieniem Zarządzanie wiadomościami | Nie | Nie |
| Przypinanie wiadomości na górze i odprzypinanie ich | Tak | Tak | Z uprawnieniem Zarządzanie wiadomościami | Jako administrator kanału | Nie |
| Otwórz widok moderacji | Tak | Tak | Z uprawnieniem Usuwanie osób, Zarządzanie rolami lub Zarządzanie wiadomościami | Nie | Nie |
| Wymuś czasową blokadę | Tak | Tak, z wyjątkiem administratorów | Z uprawnieniem Usuwanie osób, osób o niższej randze | Nie | Nie |
| Usuń osoby z społeczności | Tak | Tak | Z uprawnieniem Usuwanie osób | Nie | Nie |
| Dezaktywuj konto na całym serwerze | Tak | Nie | Nie | Nie | Nie |
| Webhooki i polecenia z ukośnikiem | Tak | Tak | Z uprawnieniem Zarządzanie integracjami | Nie | Nie |
| Połączenia z modelami przestrzeni roboczej | Tak | Tak | Z zarządzaniem połączeniami z modelami | Nie | Nie |
| Przejmij role, które może przyjąć każdy | Tak | Tak | Tak | Tak | Tak |
Twój serwer może się różnić, jeśli administrator systemu zmienił schematy uprawnień.